
iOS-27-Jailbreak auf iPhone 18 Pro: KI unterstützt die Exploit-Suche
Mindverse News
KI-gestützt erstellt 3 Quellen Originalmeldung: t3n.de Arbeitsweise
Das Wichtigste in Kürze
- Das Team Calif.io führte auf der Sicherheitskonferenz Hexacon einen Jailbreak für iOS 27.0.1 auf einem iPhone 18 Pro vor, der Neustarts überstehen soll. [1] [4]
- Die Berichte nennen Root-Rechte und eine Angriffskette, die mehrere Schutzgrenzen überwinden muss; technische Details zu den verwendeten Schwachstellen sind nicht veröffentlicht. [1] [4]
- KI soll bei der Suche nach der Exploit-Kette geholfen haben. Welche Modelle eingesetzt wurden, ist widersprüchlich überliefert und nicht bestätigt. [1] [4]
- Ein öffentliches Jailbreak-Werkzeug gibt es laut WinFuture bislang nicht; die Quellen melden auch keine Hinweise auf eine aktive Ausnutzung der Lücken. [4]
- Die Bezeichnung „erster untethered Jailbreak seit iOS 9“ braucht eine Eingrenzung: Ein Video aus dem Jahr 2026 beschreibt einen Jailbreak für ältere 32-Bit-Geräte mit iOS 9.3.5 und 9.3.6. [2]
// Inhalt · 7 Abschnitte
- Vorführung auf der Hexacon, aber noch kein Werkzeug für Unternehmen oder Nutzer
- Was „untethered“ bei einem Jailbreak bedeutet
- Die Angriffskette soll mehrere Schutzebenen überwinden
- KI soll geholfen haben – das konkrete Modell bleibt unklar
- „Erster seit iOS 9“ gilt nicht für jede iOS-Generation
- Für Unternehmen zählt vor allem die Trennung von Demonstration und Bedrohung
- Apples Reaktion und mögliche Updates sind noch offen
- Quellen
Vorführung auf der Hexacon, aber noch kein Werkzeug für Unternehmen oder Nutzer
Das Sicherheitsforschungsteam Calif.io hat auf der Konferenz Hexacon in Paris einen Jailbreak für ein iPhone 18 Pro mit iOS 27.0.1 demonstriert. Nach den Berichten von t3n und WinFuture fand die Vorführung auf der Bühne statt. WinFuture verweist außerdem auf eine Aufzeichnung, in der eine Konsolensitzung mit weitreichenden Systemrechten zu sehen gewesen sei. [1] [4]
Die Reichweite des Ergebnisses ist damit zunächst eine demonstrierte Angriffsmöglichkeit. Die Berichte nennen weder die konkreten Schwachstellen noch stellen sie ein öffentlich nutzbares Werkzeug vor. WinFuture hält deshalb unmittelbaren Handlungsbedarf für Nutzer vorerst nicht für gegeben. Eine ausführliche technische Dokumentation oder eine unabhängige Reproduktion des Angriffs legen die vorliegenden Texte nicht vor. [1] [4]
Die gemeldete Geräte- und Versionskombination sollte ebenfalls eng gefasst werden: Die Quellen beziehen sich auf iOS 27.0.1 und ein iPhone 18 Pro. Eine verlässliche Kompatibilitätsliste für weitere iPhone-Modelle oder iOS-Versionen ergibt sich daraus nicht. [1] [4]
- Demonstriert: Jailbreak auf iOS 27.0.1 und einem iPhone 18 Pro, den Berichten zufolge mit Neustart-Beständigkeit. [1] [4]
- Nicht veröffentlicht: konkrete Lücken, vollständige Exploit-Kette und öffentlich installierbares Werkzeug. [1] [4]
- Nicht belegt: eine aktive Ausnutzung der Schwachstellen außerhalb der Vorführung. [1] [4]
Eine Vorführung ist noch keine allgemein verfügbare Angriffsmethode
Für Sicherheitsverantwortliche ist diese Unterscheidung zentral: Ein funktionierender Demonstrator belegt, dass eine Schutzgrenze in einer bestimmten Konfiguration überwunden werden kann. Er belegt nicht, dass Angreifer bereits über ein fertiges Werkzeug verfügen oder die Lücke breit ausnutzen. Die verfügbaren Berichte machen diese weitergehende Aussage nicht. [4]
Was „untethered“ bei einem Jailbreak bedeutet
Ein Jailbreak umgeht von Apple gesetzte Beschränkungen des Betriebssystems und kann weitreichenden Zugriff bis hin zu Root-Rechten ermöglichen. „Untethered“ bezeichnet dabei eine besondere Eigenschaft: Die Modifikation soll einen vollständigen Neustart überstehen, ohne dass ein Computer angeschlossen werden muss, um den Jailbreak erneut zu aktivieren. [1] [4]
Das unterscheidet die Demonstration von Verfahren, bei denen die manipulierte Umgebung nach einem Neustart erneut gestartet oder mit einem externen Gerät reaktiviert werden muss. Die Neustart-Beständigkeit ist ein technisches Merkmal des gezeigten Jailbreaks; sie sagt für sich genommen nichts darüber aus, wie einfach sich der Angriff auf andere Geräte übertragen lässt. [1] [4]
Für die Sicherheitsbewertung ist außerdem wichtig, Jailbreak und Schadsoftware nicht gleichzusetzen. Die Demonstration zeigt laut den Quellen einen Weg zu erhöhten Systemrechten. Sie belegt weder, dass ein gewöhnliches iPhone ohne Zutun kompromittiert werden kann, noch dass ein Jailbreak bereits auf Unternehmensgeräten aktiv ist. [4]
Die Angriffskette soll mehrere Schutzebenen überwinden
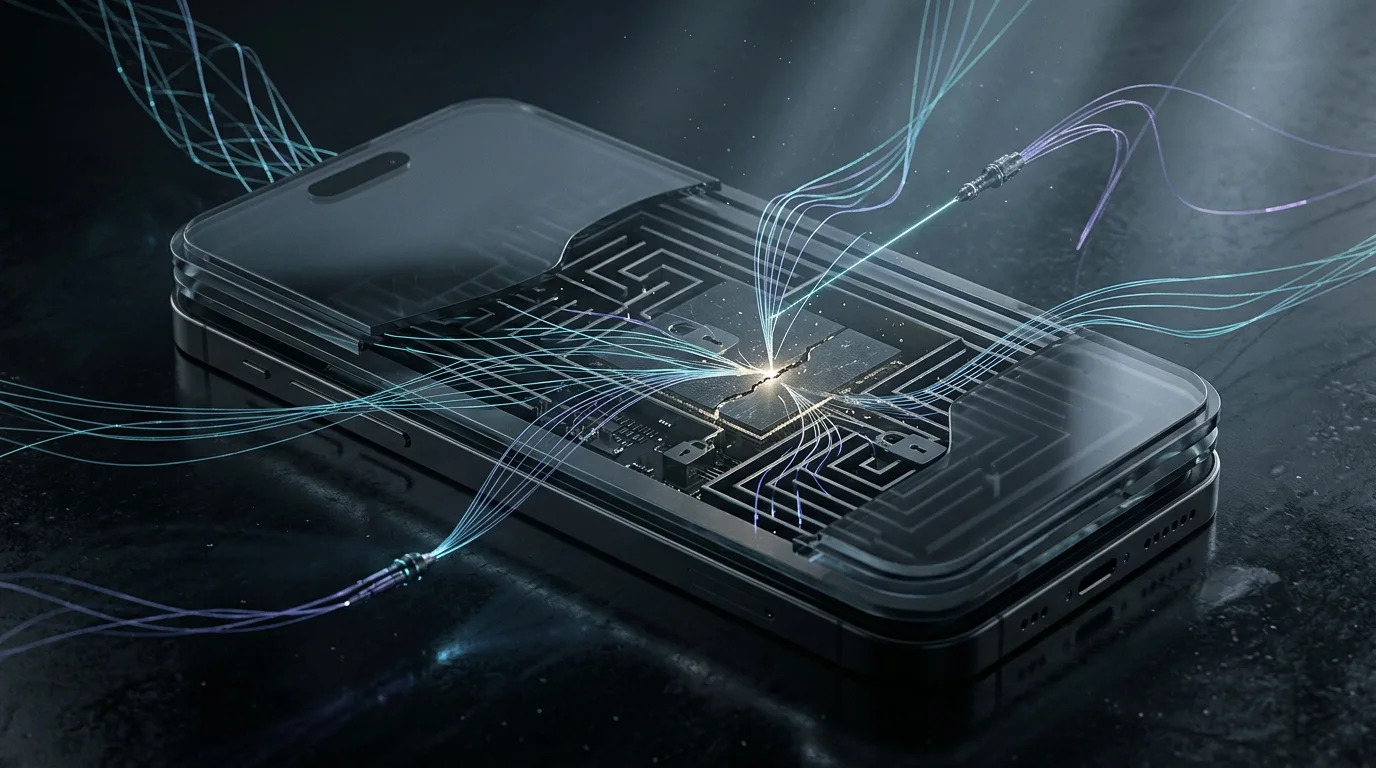
Die verwendeten Schwachstellen hat Calif.io nicht offengelegt. WinFuture beschreibt den nötigen Weg allgemein als komplexe Angriffskette: Sie müsse aus der App-Sandbox herausführen, den Kernel übernehmen und hardwarebasierte Schutzmechanismen wie Pointer Authentication Codes überwinden. Das ist eine Zusammenfassung des Berichts, keine vom Team veröffentlichte technische Analyse der konkreten Lücken. [1] [4]
Die Sandbox begrenzt, welche Systemressourcen eine einzelne App erreichen kann; der Kernel verwaltet zentrale Funktionen des Betriebssystems. Wird eine solche Isolationsgrenze überwunden und anschließend Kontrolle über den Kernel erlangt, ist der Zugriff erheblich umfassender als ein Fehler innerhalb einer einzelnen App. Die in den Quellen genannten Schutzebenen erklären deshalb, weshalb eine funktionierende Kette für die Sicherheitsbewertung relevant ist. [4]
Aus den Berichten lässt sich jedoch nicht ableiten, welche einzelnen Fehler genutzt wurden, ob sie bereits Apple bekannt sind oder ob dieselbe Angriffskette auf andere Hardware übertragbar ist. Auch die Frage, ob es sich um eine oder mehrere unabhängig nutzbare Schwachstellen handelt, bleibt offen. [1] [4]
KI soll geholfen haben – das konkrete Modell bleibt unklar
Calif.io habe bei der Suche nach der Exploit-Kette erneut KI eingesetzt, berichtet t3n. Welche Modelle zum Einsatz kamen, sei nicht genannt worden. WinFuture schreibt dagegen, KI-Modelle – darunter Systeme von Anthropic – hätten Reverse Engineering und Fehlersuche unterstützt. Diese Angaben sind nicht deckungsgleich: Die konkreten Modelle sind durch die vorliegenden Berichte nicht verlässlich bestätigt. [1] [4]
Beide Artikel verweisen auf frühere Arbeiten des Teams. Im Mai 2026 habe Calif.io mit Anthropic Mythos Preview innerhalb weniger Tage einen macOS-Kernel-Exploit entwickelt, der Schutzmechanismen eines M5-Chips überwinden sollte. t3n nennt außerdem einen KI-unterstützten Angriff über Bildschirmfreigabe im August 2026. Diese früheren Beispiele sind Kontext für den berichteten KI-Einsatz, aber kein unabhängiger Nachweis dafür, welche Rolle KI beim aktuellen iOS-Jailbreak genau spielte. [1] [4]
Als mögliche Methode nennt t3n die Analyse von Änderungen zwischen iOS 27.0.1 und einer Beta von iOS 27.2: Forschende könnten Fixes identifizieren und daraus Hinweise auf zuvor vorhandene Fehler ableiten. Der Artikel gibt dies als Annahme von Beobachtern wieder, nicht als bestätigte Vorgehensweise von Calif.io. Die tatsächliche Entdeckungskette bleibt unbekannt. [1]
Was sich aus dem KI-Einsatz nicht ableiten lässt
Die Berichte stützen die Aussage, dass KI nach Angaben von t3n bei der Exploit-Suche eine Rolle spielte. Sie zeigen nicht, dass ein Modell den Jailbreak autonom entwickelt hat oder dass dieselbe Vorgehensweise für beliebige Angreifer unmittelbar verfügbar ist. t3n weist darauf hin, dass besonders leistungsfähige Modelle bislang nur ausgewählten Unternehmen und Sicherheitsforschenden zugänglich seien. [1]
„Erster seit iOS 9“ gilt nicht für jede iOS-Generation
Die Formulierung „erster untethered Jailbreak seit iOS 9“ beschreibt in den Berichten den langen Abstand zu einem Jailbreak für aktuelle Apple-Hardware und ein modernes iOS. Ohne diese Einordnung kann sie missverständlich wirken. [1] [4]
Ein im Quellenpaket enthaltenes Video, veröffentlicht im März 2026, beschreibt einen untethered Jailbreak für iOS 9.3.5 und 9.3.6 auf älteren 32-Bit-Geräten. Das Video grenzt die Unterstützung ausdrücklich auf diese Gerätekategorie ein und schließt neuere 64-Bit-Geräte aus. Es ist ein Tutorial eines YouTube-Kanals und keine unabhängige Sicherheitsanalyse; seine Aussage widerlegt daher nicht die berichtete Vorführung für iOS 27, zeigt aber, dass „seit iOS 9“ nicht als Aussage über jede einzelne iOS-Version verstanden werden sollte. [2]
Präziser ist deshalb: Calif.io soll einen untethered Jailbreak für iOS 27.0.1 auf aktueller Hardware demonstriert haben. Die verfügbaren Quellen belegen keine darüber hinausgehende Aussage, wonach seit der iOS-9-Ära überhaupt kein untethered Jailbreak existiert hätte. [1] [2] [4]
Für Unternehmen zählt vor allem die Trennung von Demonstration und Bedrohung
WinFuture und t3n melden zum Zeitpunkt ihrer Berichte keine Hinweise darauf, dass die Schwachstellen aktiv ausgenutzt werden. WinFuture schreibt zugleich, dass bislang keine öffentlichen Werkzeuge bereitgestellt wurden. Damit besteht nach dem Quellenstand ein relevanter Unterschied zwischen dem technischen Nachweis einer Angriffsmöglichkeit und einer konkreten Bedrohungslage für verwaltete Geräte. [1] [4]
Als Analyse für Unternehmen folgt daraus: IT- und Security-Teams sollten die Entwicklung als Hinweis auf eine mögliche Schwachstellenklasse beobachten, aber den Demonstrator nicht mit einer bereits laufenden Kampagne gleichsetzen. Besonders relevant wäre eine Neubewertung, sobald Apple eine Sicherheitsmitteilung veröffentlicht, Calif.io technische Details zugänglich macht oder belastbare Hinweise auf Ausnutzung auftauchen. Die Quellen melden bislang keinen dieser abschließenden Schritte. [1] [4]
Root-Zugriff und eine aufgehobene App-Isolation könnten grundsätzlich auch Anwendungen mit sensiblen Daten betreffen. WinFuture nennt etwa Krypto-Wallets als Beispiel für mögliche Risiken. Das ist eine Einordnung des potenziellen Schadens bei erfolgreicher Kompromittierung, nicht der Nachweis, dass solche Anwendungen im aktuellen Fall angegriffen wurden. [4]
Kommerzielle Anbieter von Spionagesoftware verkaufen laut t3n und WinFuture Zugriffsmöglichkeiten an staatliche Stellen. Beide Artikel stellen dies als allgemeinen Kontext dar; keiner berichtet, dass die hier gezeigte Exploit-Kette bereits verkauft oder von einer Regierung eingesetzt wird. [1] [4]
Apples Reaktion und mögliche Updates sind noch offen
Apple hatte sich laut den Berichten bis zum Veröffentlichungszeitpunkt nicht zu der Demonstration geäußert. WinFuture hält es für offen, ob der Konzern die genutzten Lücken bereits kennt und mit einem kommenden Update schließen wird. t3n erwartet zwar, dass Apple mögliche Schwachstellen in absehbarer Zeit beheben könnte, kennzeichnet dies aber als Wahrscheinlichkeit und nicht als angekündigte Maßnahme. [1] [4]
Für die weitere Bewertung fehlen damit mehrere entscheidende Informationen: die genaue Exploit-Kette, eine bestätigte Liste betroffener Geräte und Versionen, Apples Einschätzung sowie belastbare Hinweise auf eine Ausnutzung außerhalb der Vorführung. Bis diese Punkte geklärt sind, bleibt der Jailbreak ein berichteter Sicherheitsnachweis mit offenem praktischem Bedrohungsumfang – kein Beleg für eine flächendeckende Kompromittierung von iPhones. [1] [4]
Quellen
- [1] iOS-27-Jailbreak: Sicherheitsforscher greifen auf KI-Support zurück — https://t3n.de/news/untethered-jailbreak-ios-27-1768775 (abgerufen am 2026-10-18)
- [2] How to Jailbreak iOS 9.3.5/6 UNTETHERED + Get Apps! (iocaste, carbon) - YouTube — https://www.youtube.com/watch?v=4Pu4lByVDhk (abgerufen am 2026-10-18)
- [4] iOS 27-Hack: Erster untethered Jailbreak seit iOS 9 ist zurück — https://winfuture.de/news,162029.html (abgerufen am 2026-10-18)
//Nächster Artikel
Cybersicherheit
Studie warnt vor Sicherheitsversagen in aufgabenorientierten KI-AgentenEine Studie beschreibt, wie LLMs in legitimen Arbeitsabläufen schädliche Inhalte erzeugen. Was die 95,3 Prozent messen – und was nicht.
// Artikel teilen
Mehr zu KI & Cybersicherheit
Alle Cybersicherheit-News- Singapur bindet Anthropic in KI-Sicherheitsarbeit ein – GovTech nutzt Claude Code bereits
Singapur vereinbart mit Anthropic Sicherheitsprüfungen und technische Zusammenarbeit. GovTech nutzt Claude Code bereits, ein neuer Roll-out ist damit nicht beschlossen.
- Google erweitert Android-Sicherheitsarchitektur: KI-gestützter Schutz gegen Phishing, Social Engineering und gefälschte Bankanrufe
Google erweitert Android um KI-Schutzfunktionen gegen Phishing, Bildschirmspionage und gefälschte Bankanrufe. Was Unternehmen jetzt wissen müssen.
- Koordinierte US-Klagewelle: Acht Bundesstaaten verklagen OpenAI wegen Sicherheitsrisiken von ChatGPT
Acht US-Bundesstaaten verklagen OpenAI wegen ChatGPT-Risiken.
- Rechenleistung statt Direktkapital: Wie Nvidia mit 250 Millionen US-Dollar die britische Sicherheitsforschung für KI-Agenten prägt
Nvidia sagt Großbritannien 250 Mio. US-Dollar an Rechenleistung für die Sicherheitsforschung zu KI-Agenten zu. Analyse der Technik und Strategie.
// Dranbleiben
Mindverse News folgen
Neue Meldungen erhalten Sie über unseren RSS-Feed oder auf LinkedIn.
Passend dazu in Mindverse Studio
Recherchieren Sie KI-News wie diese selbst — mit Mindverse Studio.
7 Tage kostenlos testen — ohne Kreditkarte, mit 200 Credits. Für Fragen zur Umsetzung buchen Sie eine persönliche Demo.
//Chronik