
NGINX-Sicherheitslücken: Angriffsrisiken hängen von Protokoll und Konfiguration ab
Mindverse News
KI-gestützt erstellt, vor Veröffentlichung redaktionell geprüft 4 Quellen
Das Wichtigste in Kürze
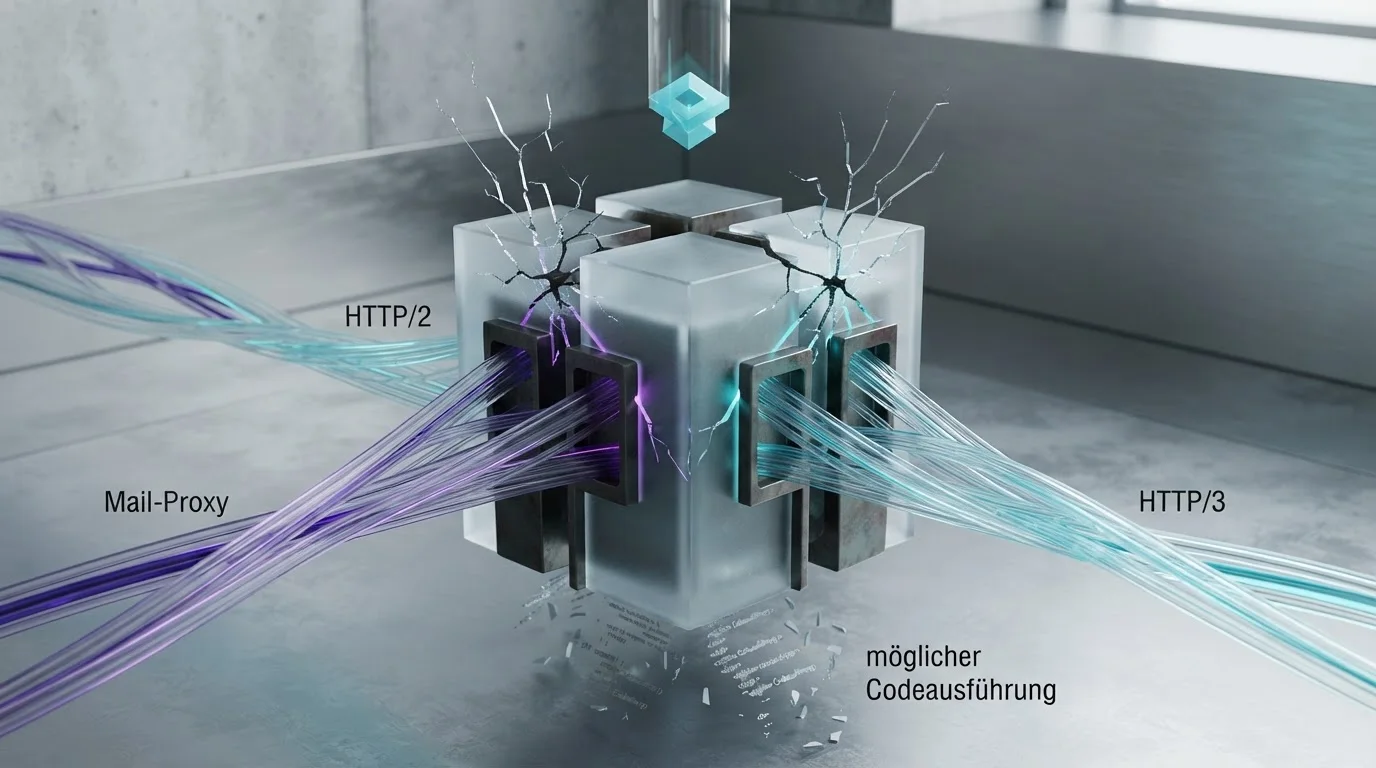
- Eine aktuelle Sicherheitsrunde betrifft laut CERT.at vier Schwachstellen in NGINX Open Source und NGINX Plus, darunter Fehler in HTTP/2-, HTTP/3- und Mail-Proxy-Modulen. [2]
- Ausnutzung kann Worker-Prozesse zum Absturz bringen oder Speicher korrumpieren; Codeausführung ist laut F5 unter zusätzlichen Voraussetzungen möglich. [2]
- Die betroffenen Versionen hängen von Produkt, Versionszweig und aktivierter Funktion ab. [2]
- F5 stellt korrigierte NGINX-Open-Source-Versionen 1.31.9 und 1.30.7 bereit; für NGINX Plus nennt CERT.at ebenfalls korrigierte Versionen. [2]
- Berichte nennen unterschiedliche Zahlen und Zeiträume für die Schwachstellen. Die verfügbaren CERT-Angaben bestätigen nicht, wann die jeweiligen Fehler ursprünglich in den Code gelangten. [1][2][4]
Inhalt · 7 Abschnitte
- Mehrere Meldungen beschreiben unterschiedliche Ausschnitte der Sicherheitsrunde
- Was die vier CERT-Einträge technisch unterscheidet
- Betroffenheit hängt von Version und aktivierten Funktionen ab
- Updates stehen bereit, aber nicht für jede Produktlinie gleich
- Übergangsmaßnahmen schließen nur einzelne Angriffswege
- Was die lange Verweildauer im Code aussagt – und was nicht
- Konsequenzen für Sicherheits- und Betriebsteams
- Quellen
Mehrere Meldungen beschreiben unterschiedliche Ausschnitte der Sicherheitsrunde
Die aktuelle NGINX-Warnlage lässt sich nicht auf eine einzelne Sicherheitslücke reduzieren. Der t3n-Bericht beschreibt zwei kritische Fehler in der Verarbeitung von HTTP/2-Daten. CERT.at führt in seiner Warnung vier CVE-Nummern auf, die HTTP/2, HTTP/3 und den Mail-Proxy betreffen. Heise berichtet von insgesamt zehn Schwachstellen, die mit den neuen NGINX-Versionen behoben worden seien. Die Quellen zählen somit nicht durchgehend denselben Umfang: Die vier CERT-Einträge sind eine konkrete Teilmenge, während Heise die gesamte Update-Runde beschreibt. [1][2][4]
Für die technische Einordnung ist deshalb entscheidend, welche CVE und welche Konfiguration gemeint sind. Eine Betroffenheit von NGINX allein sagt noch nicht, dass jeder Server über denselben Angriffsweg erreichbar ist. Die Warnung von CERT.at knüpft die einzelnen Fehler an bestimmte Module und Nutzungsvoraussetzungen. [2]
Der zeitliche Aspekt ist ebenfalls nicht abschließend geklärt. t3n zufolge steckte eine der beiden dort behandelten Lücken mehr als sechs Jahre und die andere zehn Jahre in NGINX; Heise schreibt, zwei der insgesamt zehn Fehler reichten bis ins Jahr 2007 zurück. CERT.at nennt betroffene Versionsbereiche, aber keine belegte Entstehungszeit der Fehler. Aus den vorliegenden Angaben lässt sich daher nicht sicher ableiten, wann jede Schwachstelle ursprünglich eingeführt wurde. [1][2][4]
Was die vier CERT-Einträge technisch unterscheidet
Zwei der vier von CERT.at aufgeführten Schwachstellen betreffen HTTP/2. Bei CVE-2026-123007 kann laut Warnung ein Fehler in der Flusskontrolle dazu führen, dass ein Speicherbereich ungültig beschrieben wird. Voraussetzung ist eine Konfiguration, die HTTP/2 verwendet. CVE-2026-123633 ist dagegen ein Use-after-free-Fehler: Speicher wird freigegeben, obwohl ein Worker-Prozess ihn noch nutzt. Dafür müssen HTTP/2-Verbindungen von Clients verarbeitet und Anfragen an ein Backend weitergeleitet werden; zusätzlich müssen dem Worker nur noch wenige Verbindungen zur Verfügung stehen. [2]
CVE-2026-121810 betrifft das HTTP/3-Modul. CERT.at zufolge ist dieser Fehler aus der Ferne und ohne Authentifizierung erreichbar, sofern HTTP/3 verwendet wird. Der Erfolg eines Angriffs hängt demnach außerdem von Bedingungen ab, die außerhalb der Kontrolle des Angreifers liegen. [2]
Die vierte Schwachstelle, CVE-2026-113425, liegt im Mail-Proxy-Modul. Sie setzt voraus, dass NGINX als Mail-Proxy eingesetzt wird, und kann durch eine speziell präparierte Mail-Sitzung ausgelöst werden. Damit sind nicht nur Webserver-Konfigurationen relevant: Unternehmen, die NGINX auch für Mail-Proxy-Aufgaben verwenden, sollten diesen Einsatz gesondert erfassen. [2]
Die Fehlerarten erklären, weshalb die Folgen unterschiedlich ausfallen können. CERT.at nennt Abstürze von Worker-Prozessen und Speicherkorruption als mögliche Auswirkungen. F5 bewertet die vier Schwachstellen mit CVSS 4.0 jeweils mit 9,2; unter bestimmten Voraussetzungen, etwa wenn ASLR deaktiviert oder umgangen werden kann, ist laut CERT.at auch die Ausführung beliebigen Codes möglich. Die Codeausführung ist damit eine mögliche Folge unter zusätzlichen Bedingungen und nicht gleichbedeutend mit einem bei jeder verwundbaren Konfiguration automatisch erfolgreichen Angriff. [2]
Betroffenheit hängt von Version und aktivierten Funktionen ab
Für NGINX Open Source gelten laut CERT.at unterschiedliche Versionsbereiche. In der Reihe 1.31 sind die Versionen 1.31.0 bis 1.31.8 von allen vier aufgeführten Fehlern betroffen. In der Reihe bis 1.30.6 beginnt der betroffene Bereich je nach CVE früher: ab 1.9.5 für CVE-2026-123007, ab 1.25.0 für CVE-2026-121810, ab 1.19.7 für CVE-2026-123633 und ab 0.5.33 für CVE-2026-113425. [2]
Bei NGINX Plus unterscheiden sich die Bereiche ebenfalls je nach Schwachstelle und Release. CERT.at nennt für die vier Fehler bestimmte Builds aus den Reihen 37.0 und 37.1 sowie NGINX Plus Rx R34 bis R36; für CVE-2026-113425 ist zusätzlich R33 aufgeführt. Eine pauschale Prüfung nur anhand der Produktbezeichnung reicht daher nicht aus. [2]
Auch einzelne Zwischenversionen können einen Teilfix enthalten, ohne die gesamte Schwachstellenserie zu beheben. Laut CERT.at korrigieren NGINX Plus 37.2.0.1 und 37.0.7.1 CVE-2026-123633, bleiben aber für CVE-2026-123007 und CVE-2026-121810 anfällig. Für NGINX Plus R33 bis R36 waren demnach zum Zeitpunkt der Warnung keine Updates verfügbar; F5 empfahl ein Upgrade auf eine Version mit Fehlerkorrektur. [2]
Für F5 Distributed Cloud und NGINX One Console war der Betroffenheitsstatus laut CERT.at noch offen. Betreiber sollten diese Ungewissheit nicht mit einer bestätigten Nichtbetroffenheit gleichsetzen, sondern den Produktstatus anhand nachfolgender Herstellerinformationen prüfen. [2]
Updates stehen bereit, aber nicht für jede Produktlinie gleich
Für NGINX Open Source nennt CERT.at die Versionen 1.31.9 und 1.30.7 als Korrekturen für alle vier in der Warnung gelisteten Schwachstellen. Für NGINX Plus führt die Warnung 37.3.0.1 beziehungsweise 37.0.8.1 als behobene Versionen auf. Die Meldung stammt vom 18. November 2026; t3n berichtete am Folgetag ebenfalls, dass Korrekturen verfügbar seien. [1][2]
Die Versionsnummern der Originalpakete sind nicht in jedem Fall eine ausreichende Grundlage für die Prüfung. CMS ADMINS weist in seiner Übersicht darauf hin, dass Linux-Distributionen Sicherheitskorrekturen in bestehende Paketversionen zurückportieren können. Für Unternehmen, die Distributionspakete statt der offiziellen NGINX-Pakete nutzen, ist deshalb zusätzlich der Sicherheitshinweis des jeweiligen Betriebssystemanbieters maßgeblich. [6]
CERT.at empfiehlt, Software aktuell zu halten und weist darauf hin, dass ein Neustart sicherstellen kann, dass Updates zeitnah wirksam werden. Für den Betrieb bedeutet das: Ein Update muss nicht nur geplant und installiert, sondern auch in der tatsächlich laufenden NGINX-Instanz aktiviert werden. Die konkrete Wartungsprozedur sollte zur eingesetzten Produkt- und Paketvariante passen. [2]
Die Update-Runde reicht über die vier CERT-Schwachstellen hinaus. Heise nennt zehn behobene Fehler und führt neben Speicherfehlern unter anderem Pufferüberläufe, Endlosschleifen und weitere Speicherprobleme an. Ein Update auf die genannten korrigierten Open-Source-Versionen ist deshalb nicht nur für Betreiber relevant, die eine der vier CERT-Konfigurationen einsetzen. [4][2]
Übergangsmaßnahmen schließen nur einzelne Angriffswege
Für CVE-2026-113425 empfiehlt F5 laut CERT.at, die Mail-Listener auf vertrauenswürdige Netzwerke zu beschränken. Für die drei übrigen Schwachstellen nennt die Warnung keine Mitigationen. Eine Änderung an der Netzwerkerreichbarkeit kann somit für den Mail-Proxy eine Zwischenmaßnahme sein, ersetzt aber nicht die Aktualisierung der Software. [2]
Insbesondere sollten Betreiber keine allgemeine Entwarnung aus der Deaktivierung eines einzelnen Protokolls ableiten. Die vier CVEs betreffen unterschiedliche Module und Einsatzarten; eine Maßnahme gegen HTTP/2 adressiert nicht automatisch HTTP/3 oder den Mail-Proxy. Diese Abgrenzung folgt aus den in der CERT-Warnung getrennt beschriebenen Voraussetzungen. [2]
Für Unternehmen mit mehreren NGINX-Instanzen ist daher eine Zuordnung nach Dienst, Version und aktiven Modulen sinnvoll. Diese Priorisierung ist eine operative Analyse der unterschiedlichen Voraussetzungen: Ein öffentlich erreichbarer HTTP/3-Endpunkt oder ein exponierter Mail-Proxy hat einen anderen relevanten Angriffsweg als eine Instanz, die nur HTTP/2 mit einer bestimmten Weiterleitungskonfiguration verwendet. [2]
Was die lange Verweildauer im Code aussagt – und was nicht
Die Berichte geben Anlass, die Dauer bis zur Entdeckung ernst zu nehmen, erlauben aber keine präzise Rekonstruktion der Fehlergeschichte. t3n ordnet den beiden dort behandelten HTTP/2-Schwachstellen Zeiträume von mehr als sechs beziehungsweise zehn Jahren zu. Heise berichtet von zwei Fehlern mit Ursprung im Jahr 2007, ohne sie im Text einzelnen CVE-Nummern zuzuordnen. [1][4]
Die CERT-Warnung dokumentiert dagegen, welche Produktversionen betroffen sind und welche Voraussetzungen für eine Ausnutzung gelten. Ein frühester betroffener Versionszweig belegt nicht zwangsläufig den Zeitpunkt, zu dem ein Fehler in den Code eingeführt wurde. Für eine belastbare Einordnung der Dauer wäre eine eindeutige Zuordnung zwischen Fehler, Änderung im Quellcode und CVE erforderlich; diese liefern die vorliegenden Volltexte nicht. [2]
Für Sicherheitsverantwortliche ist der Zeitraum dennoch ein Hinweis auf die Grenzen rein versionsbezogener Annahmen: Eine lange genutzte, funktionierende Webserver-Komponente kann bislang unbekannte Fehler enthalten. Das ist eine allgemeine Schlussfolgerung aus den berichteten Zeiträumen, keine Aussage darüber, dass jede ältere Installation kompromittiert wurde. [1][4]
Konsequenzen für Sicherheits- und Betriebsteams
Die Schwachstellen liegen in der Webserver- beziehungsweise Proxy-Schicht. Daher ist die Prüfung von NGINX-Version und Konfiguration von der Pflege der darüber betriebenen Anwendung zu trennen. Für Organisationen, die NGINX vor Webanwendungen oder als eigenständigen Proxy einsetzen, folgt daraus: Ein Anwendungsupdate allein belegt nicht, dass die betroffene Serverkomponente korrigiert wurde. Diese Einordnung beruht auf den von CERT.at genannten betroffenen NGINX-Modulen und Versionsbereichen. [2]
Die unterschiedliche Reichweite der CVEs spricht für eine Inventur, die nicht bei einer Liste von Servernamen endet. Relevant sind auch die verwendete Produktlinie, das Paket beziehungsweise der Build, aktiviertes HTTP/2 oder HTTP/3, Backend-Weiterleitungen und ein möglicher Mail-Proxy-Betrieb. Erst diese Angaben ermöglichen es, die jeweiligen Voraussetzungen aus der Warnung mit den eigenen Systemen abzugleichen. [2]
Für die Priorisierung sollten Teams zwischen möglichem Verfügbarkeitsverlust und möglicher Codeausführung unterscheiden. Die Warnung nennt Worker-Abstürze und Speicherkorruption als Folgen; eine Ausführung beliebigen Codes hängt laut F5 zusätzlich von den Bedingungen rund um ASLR ab. Das begründet eine zeitnahe Behandlung der Updates, ohne aus der Einstufung eine bereits bestätigte Kompromittierung abzuleiten. [2]
Die Quellen dokumentieren die Bereitstellung von Korrekturen, aber keinen allgemeinen Nachweis, dass Angreifer die hier beschriebenen Schwachstellen bereits in freier Wildbahn ausnutzen. Das Fehlen eines solchen Nachweises in den vorliegenden Texten ist keine Entwarnung: Es sagt weder aus, dass kein Angriff stattgefunden hat, noch mindert es die technische Exposition ungepatchter und entsprechend konfigurierter Systeme. [1][2][4]
Quellen
- [1] Nginx: 10 Jahre alte Lücke bedroht Webserver — https://t3n.de/news/sicherheistluecke-nginx-entdeckt-jahrzehnt-unerkannt-1774356 (abgerufen am 2026-11-19)
- [2] CERT.at - Show — https://www.cert.at/de/warnungen/2026/11/kritische-sicherheitslucken-in-nginx-plus-und-nginx-open-source-updates-verfugbar (abgerufen am 2026-11-19)
- [4] Webserver: nginx-Update schließt schwere Lücken | heise online — https://www.heise.de/news/Webserver-nginx-Update-schliesst-schwere-Luecken-11530216.html (abgerufen am 2026-11-19)
- [6] NGINX2Root: nginx Sicherheitslücke CVE-2026-123007, CERT-Bund WID-SEC-2026-4658, Patch-Status USN-9159-1 — https://www.cms-admins.de/news/nginx2root-nginx-sicherheitsluecke (abgerufen am 2026-11-19)
Nächster Artikel
OpenAI
OpenAI öffnet interne Systeme für externe SicherheitsprüfungenOpenAI kündigt externe Prüfungen mit vier Forschungsorganisationen an. Details zu Zugang, Veröffentlichungsrechten und Ergebnissen sind bislang offen.
Artikel teilen
Mehr zu KI & Cybersicherheit
Alle Cybersicherheit-News- Mittwald meldet erneute Ausfälle nach Angriff auf MCP-Schnittstelle
Nach einem MCP-Angriff mit 56 kompromittierten Projekten meldet Mittwald neue Ausfälle und Probleme mit der eigenen Website. Was bekannt ist.
- GPT-6 Cyber startet mit begrenztem Zugang und offenen Fragen zur Sicherheit
OpenAI begrenzt GPT-6 Cyber zunächst auf geprüfte Sicherheitsteams. Die gemeldeten Funde sind umfangreich, aber bislang nicht unabhängig bestätigt.
- Mistral rückt Large 4 mit offenen Gewichten und Cyber-Fokus ins Zentrum
Mistral veröffentlicht Gewichte eines neuen Modells und bewirbt Large 4 mit einer Billion Parametern. Leistungsangaben sind bislang nicht unabhängig belegt.
- OpenAI weitet die Überwachung interner KI-Läufe nach Sicherheitsvorfällen aus
OpenAI überwacht nun Frontier-RL-Läufe, Evaluierungen und interne Codex-Nutzung. Zwei Vorfälle zeigen Nutzen und Grenzen der neuen Alarmsysteme.
Dranbleiben
Mindverse News folgen
Neue Meldungen erhalten Sie über unseren RSS-Feed oder auf LinkedIn.
Passend dazu in Mindverse Studio
Recherchieren Sie KI-News wie diese selbst – mit Mindverse Studio.
7 Tage kostenlos testen – ohne Kreditkarte, mit 200 Credits. Für Fragen zur Umsetzung buchen Sie eine persönliche Demo.